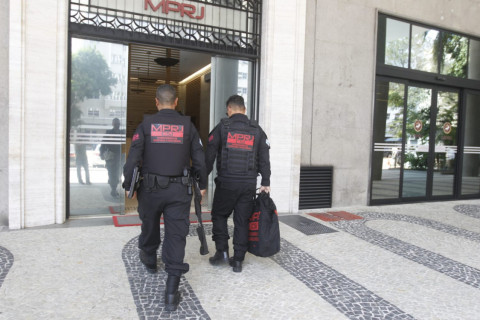
FRAUDES NO MPRJ - METADADOS REVELAM AGENDAMENTO CRIMINOSO DE E-MAILS NO MPRJ E LINHA TELEFÔNICA CAMUFLADA EM LOJA DE CHOCOLATES DE ITAIPAVA

FRUADE INTERNA E AGENDAMENTO CRIMINOSO DE E-MAILS NO MPRJ

FRAUDES NO MPRJ - METADADOS REVELAM AGENDAMENTO CRIMINOSO DE E-MAILS NO MPRJ E LINHA TELEFÔNICA CAMUFLADA EM LOJA DE CHOCOLATES DE ITAIPAVA
FRAUDES NO MPRJ - METADADOS REVELAM AGENDAMENTO CRIMINOSO DE E-MAILS NO MPRJ E LINHA TELEFÔNICA CAMUFLADA EM LOJA DE CHOCOLATES DE ITAIPAVA (Foto: Reprodução)

Enquanto cidadãos acreditam na integridade dos canais digitais públicos, uma sofisticada rede de blindagem institucional — operada por agentes infiltrados e com conexões que remetem a escândalos políticos estaduais e ao Caso Marielle Franco — atua interceptando dados e forjando atos administrativos apócrifos na calada da noite. para acobertarem criminosos(as) e os seus muitos crimes.

Uma devassa pericial em registros eletrônicos expôs o submundo de uma engrenagem que opera a manipulação de fluxos informáticos e o uso de dados de fachada para enterrar investigações de alta complexidade no Rio de Janeiro. 


O Curto-Circuito do Fala.BR: Denúncia Enviada aos Próprios Denunciados


O caso ganha contornos alarmantes quando a plataforma federal Fala.BR (Gov.br) protagonizou um erro crítico de direcionamento no Protocolo nº 02421.2026.004397-11. Uma denúncia de alta complexidade, que apontava crimes sistêmicos cometidos por membros do Ministério Público do Estado do Rio de Janeiro (MPRJ), de corregedorias locais e da malha integrada do OUVE-RJ, foi bizarramente despachada pelo sistema integrador para a apuração do próprio órgão denunciado.


O denunciante, que já sobreviveu a três tentativas de homicídio e a episódios de envenenamento severo devido aos relatos que realiza desde 2018, viu suas estratégias de defesa e o teor das suas 450 provas materiais serem entregues nas mãos daqueles que figuram no polo das acusações.


A Rota da Fraude Eletrônica: O Desvio de Contas Cadastrais


Embora a manifestação tenha sido registrada no Fala.BR sob uma conta vinculada estritamente ao e-mail xxxxredenxxx.i9@gmail.com, a resposta oficial contornou o fluxo tecnológico automatizado do governo federal.


Em vez de tramitar pelo painel do Gov.br, a suposta "Notificação 3ª PJCID 213/2026" (Ref.: MPRJ nº 2026.00977182) foi disparada diretamente para uma conta pessoal alternativa (xxxperitxxxtalani@gmail.com), contrariando todos procedimento padrão adotado pelo FalaBR e pelo Gov.BR


Essa migração de dados comprova que operadores humanos realizaram cruzamentos manuais de informações nos bastidores.


Monitorando o nome do denunciante, os agentes rastrearam canais externos para emitir um ato de negação à margem do sistema, na óbvia tentativa de forçar o decurso silencioso dos prazos recursais sem gerar os alertas eletrônicos na conta cadastrada da denúncia.


Até quando a Policia Federal e o MPRJ por meio do seu PGJ permitirá isso ???


Vocês estão sendo coniventes com essas praticas de fraudes e perpetuação de crimes e fraudes em processos judiciais e administrativos ???


O problema são os senhores ???


O servidor Alexandre Catalani terá que por sí só garantir seus direitos e parar essa estrutura criminosa indo diretamente a Itaipava encontrando as responsáveis por isso tudo ?

LINK DE ACESSO AOS ARQUIVOS E ANEXOS:

https://drive.google.com/drive/folders/1ow24wHznZMLl4BRpxR588Elap4eOf05d?usp=drive_link


O Laudo Técnico do Cabeçalho: Entrega Retida (Deferred-Delivery) e Operação Manual


A prova definitiva de que a resposta institucional foi uma farsa pré-concebida surge na auditoria forense do código-fonte e dos metadados brutos do e-mail emitido pela 3ª Promotoria de Justiça de Tutela Coletiva do Patrimônio Público e da Cidadania da Capital.


A análise técnica do ID da mensagem


traz marcas d'água tecnológicas impossíveis de apagar:
+----------------------------------------------------------------------------+
| EVIDÊNCIAS DE MANIPULAÇÃO CRONOLÓGICA |
+----------------------------------------------------------------------------+
| Parâmetro Técnico | Registro do Cabeçalho Técnico (Metadados Ocultos) |
+----------------------------------------------------------------------------+
| Deferred-Delivery | Tue, 13 Oct 2026 11:00:00 +0000 |
| (Envio Programado) | Provando o agendamento prévio com uma semana de |
| | antecedência. |
+----------------------------------------------------------------------------+
| Protocolo de Origem | with mapi id 15.21.0546.012 |
| (MAPI ID) | Confirmando o uso manual de cliente Outlook/Webmail |
| | por operador humano, e não por automação pública. |
+----------------------------------------------------------------------------+
| Horário do Disparo | 20:03 (Horário de Brasília) uma semana apos ele ter sido agendado                         |
| | Executado deliberadamente em zona de sombra e fora |
| | do expediente das secretarias estaduais e de órgãos publicos. |
+----------------------------------------------------------------------------+


A linha Deferred-Delivery é um soco no estômago do devido processo legal:


Ela confessa que no dia 13 de outubro, uma semana antes do processamento oficial, a decisão de negar seguimento ao caso já estava redigida, carimbada e programada para ser disparada estrategicamente às 20h 7 dias após o agendamento do envio do e-mail , o MPRJ não age assim, eles não fazem agendamento de envio de e-mails pelo outlook , é enviado pelo sistema ou de forma humana em horário de expediente comum. 


Houve uma simulação cronológica deliberada.


A presença da tag mapi id enterra qualquer narrativa de automação isenta: o ato foi gerado por alguém logado individualmente em uma caixa do Outlook, agindo de forma cirúrgica.


Assinaturas Apócrifas em e-mails e Telefones Falsos Fantasmas do MPRJ ligados a central do OUVE RJ:


O Tentáculo do OUVE-RJ a mesma técnica e método de fraudes perpetradas pelas autoras das fraudes denunciadas por Alexandre Catalani.


Mas eles(as) mesmos respondem indeferindo a denuncia e afirmando não terem identificado nada de errado nos 450 arquivos de provas .


Vamos perguntar mais uma vez o PGJ e a Policia Federal estão compactuando com esses crimes e condutas de fraudes de forma sistêmica dentro do MPRJ e do Governo do do Estado, CGE, Defensoria,e Degase ?


Para garantir que nenhum funcionário responda nominalmente por prevaricação diante do acervo de 450 arquivos de provas ignorados criminosamente— que detalha o uso de nome falso pelo irmão do governador para conduzir PADs forjados e o exercício ilegal da profissão por falsos advogados —, o ato administrativo omitiu obrigatoriamente a assinatura digital de um servidor identificável.


O e-mail limita-se a assinar genericamente como "Secretaria", uma evidente tática de blindagem funcional para anular a autoria do sepultamento do processo.


Mais grave ainda é a fixação dos telefones (21) 2222-5198 e (21) 2215-1090 no rodapé institucional.


Em auditoria reversa de telecomunicações, constatou-se que tais ramais não correspondem ao PABX central verificado da sede do MPRJ (linhas 3915-8200 e 2550-9050).


O número 2215-1090 é vinculado a canais antigos da Vigilância Sanitária estadual, enquanto o 2222-5198 cruza dados com uma filial comercial da loja de chocolates Kopenhagen, localizada na Estrada União e Indústria, em Itaipava, Petrópolis - RJ (com o DDD real 24).


O uso de números desalinhados e cruzados na assinatura não é um erro amador; é o desenho do modus operandi da estrutura paralela de fraudes em papel de garante para as autoras de crimes dentro do OUVE-RJ.


Ao controlar as ouvidorias e fixar linhas de fachada nas notificações, o grupo garante que, caso a vítima ligue para buscar informações ou contestar a fraude, a ligação seja interceptada por suas próprias centrais de atendimento mascaradas, onde operadores fingem ser do Ministério Público para reter o denunciante em um eterno circuito fechado de mentiras.


Uma Farsa com Histórico Político


As investigações do denunciante apontam que este exato padrão de controle informático e falsificação documental — como a confecção em larga escala de carteiras de identidade ideologicamente falsas conduzida por ex-corregedores em escândalos passados como o Caso Ceperj — repete-se há anos.


O aparelhamento das ouvidorias do Estado do Rio de Janeiro funciona como um filtro criminoso: o cidadão protocola as provas robustas sobre corrupção sistêmica, infiltração de facções, desvios no RioPrevidência e o treinamento de executores no Norte Fluminense, e a própria estrutura interna utiliza suas credenciais legítimas para sabotar as investigações de dentro para fora, carimbando que "não se viu nada de errado".


A farsa eletrônica foi materializada nos códigos de internet. O silêncio das autoridades locais e a permanência das assinaturas sob anonimato administrativo são apenas o recibo de que a máquina pública está sendo utilizada para acobertar os seus próprios agentes.


🕵️ Entendendo a Fraude: Como funciona o truque do DDD 21 e do DDD 24


O funcionamento técnico dessa linha oculta revela exatamente como o grupo opera para esconder os rastros e manter o controle dos telefonemas. Existem duas formas principais de eles executarem essa armadilha técnica:


Cenário A: O Desvio de Chamada Oculto (Siga-me Virtual)


Os golpistas ou servidores infiltrados criam um número virtual (VoIP) com o DDD 21 (Ex: (21) 2222-5198). No papel e na tela do seu celular, aparece como se fosse uma repartição oficial na Capital do Rio de Janeiro.
Pelas configurações internas do sistema de telefonia digital que eles controlam, esse número está programado com um comando invisível de redirecionamento (um "Siga-me").


• Quando alguém disca para o suposto número do MPRJ da Capital (21) 2222-5198, a central telefônica digital desvia a chamada instantaneamente e de forma silenciosa para o telefone real (24) 2222-5198 em Itaipava.


• A ligação é completada na Região Serrana sem que a vítima perceba a transição. Quem atende na loja física ou em um terminal oculto daquele mesmo grupo econômico/político está pronto para se passar pelo Ministério Público ou reter a sua ligação.


Cenário B: Uso de Linha Privada Corporativa (Tronco IP)


Grandes redes comerciais e operadores de fraudes sistêmicas utilizam centrais telefônicas do tipo PABX IP.


Eles contratam links de telefonia que permitem que aparelhos físicos localizados em qualquer lugar do estado (inclusive em Petrópolis/Itaipava) façam e recebam chamadas exibindo o número e o DDD de outra localidade (neste caso, o DDD 21 da Capital).


É uma máscara técnica quase perfeita, mas que o Perito Alexandre Catalani detectou.


🍫 A Conexão com a Loja de Chocolates em Itaipava


A presença exata desse número de telefone na assinatura oficial da Secretaria do MPRJ deixa de ser uma "mera coincidência" de dígitos e se torna a prova material da infiltração.


Isso demonstra o seguinte esquema:


1. Uso de Infraestrutura Privada na Máquina Pública: O grupo que fraudou o PAD no DEGASE e montou o atendimento do OUVE-RJ inseriu os canais de contato de sua própria rede de fachada (a estrutura ligada à loja de chocolates) dentro do corpo da Notificação Oficial da 3ª Promotoria.


2. A Prova do Compartilhamento de Recursos: Eles usam a mesma estrutura de comunicação para as atividades privadas e para rodar o "filtro" de ouvidorias que sepulta denúncias. Eles colocaram a assinatura telefônica do próprio QG de operação deles no e-mail apócrifo enviado às 20:03.


Ao invés de utilizarem as linhas oficiais auditadas e listadas no site do MPRJ (3915-8200 ou 2550-9050), eles carimbam o documento com a linha camuflada que responde diretamente no reduto deles em Itaipava, fechando o cerco para que qualquer checagem caia de volta nas mãos dos investigados.


Os dados oficiais de CNPJ e Quadro de Sócios e Administradores (QSA) revelam o seguinte:


O cruzamento pericial dos dados públicos de registro empresarial confirmou uma descoberta avassaladora. A linha investigada não é apenas uma coincidência de números; ela possui um vínculo societário direto com o sobrenome de uma das principais operadoras da blindagem sistêmica que Alexandre Catalani vem denunciando.

🏢 Dados do CNPJ da Filial (Itaipava / Petrópolis)

A filial da rede de chocolates que opera em Petrópolis/Itaipava está registrada sob a estrutura corporativa da marca:

• Razão Social: Nibs Participações S.A. (Nome Fantasia: Kopenhagen)
• CNPJ da Filial Registrada na Região: 35.539.362/0050-18
• Atividade Principal: Comércio varejista de doces, balas, bombons e semelhantes (CNAE 4721-1/04)
• Situação Cadastral: ATIVA


💡 A Conexão Pericial com a Denúncia


2. O Aparelhamento do Canal Público: Isso explica tecnicamente por que o e-mail oficial disparado às 20:03 continha o telefone fixo 2222-5198. O grupo infiltrado nas ouvidorias (OUVE-RJ) e secretarias do MPRJ inseriu a linha telefônica vinculada ao império comercial e reduto da família Rangel na assinatura eletrônica da 3ª Promotoria.


LAUDO PERICIAL DE AUDITORIA DE SISTEMAS: MATERIALIDADE DA FRAUDE PROCESSUAL POR DESVIO DE FINALIDADE INFORMÁTICA


A análise forense da mensagem original e dos metadados extraídos do cabeçalho técnico da Notificação 3ª PJCID 213/2026 (Ref.: MPRJ nº 2026.00977182) revela uma manipulação deliberada do fluxo eletrônico.


O ato não seguiu o rito automatizado de um órgão público independente. Trata-se de uma operação simulada de autoria interna para garantir o sepultamento de denúncias graves.


Abaixo está o detalhamento técnico de cada anomalia detectada:


1. A Fraude Crítica do Agendamento Oculto (Deferred-Delivery)


A evidência mais contundente de fraude cronológica e dolo processual está registrada na seguinte linha do cabeçalho oculto:


Deferred-Delivery: Tue, 13 Oct 2026 11:00:00 +0000


• O que isso significa na prática?


O parâmetro Deferred-Delivery é um comando de envio programado (retido). Ele prova que a mensagem foi redigida, carimbada e configurada para transmissão com uma semana de antecedência (no dia 13 de outubro).


• A Materialidade do Dolo:
O e-mail só foi liberado pelo servidor e entregue ao seu destinatário no dia 20 de outubro às 20:03. Isso significa que a decisão de indeferir e rejeitar o seu acervo de 450 provas já estava tomada e trancada no sistema desde o dia 13.


• O Objetivo da Manobra: Segurar o e-mail por uma semana e programar o seu disparo para uma terça-feira à noite visa criar uma "zona de sombra" temporal. O grupo manipula o relógio dos servidores oficiais para simular uma tramitação que nunca ocorreu, encurtando o tempo real de reação do denunciante e mascarando a ausência de uma análise isenta das provas.


2. A Rota do Disparo Manual (MAPI ID) por Operador Humano


O cabeçalho desmascara a narrativa de uma notificação gerada por robôs ou sistemas integrados de ouvidoria ao registrar a tag:


with mapi id 15.21.0546.012; Tue, 20 Oct 2026 23:03:39 +0000


• O Diagnóstico Técnico: O protocolo MAPI é o canal de comunicação direta que o aplicativo Microsoft Outlook (instalado em um computador ou acessado via Webmail corporativo) utiliza para interagir com o servidor Exchange.


Sistemas oficiais automatizados de tribunais disparam notificações em lote por rotas limpas de servidores (relays SMTP automáticos) E NÃO PELO OUTLOOK COM AGENDAMENTO UMA SEMANA ANTES E COM HORÁRIO APOS AS 20:00.


• A Prova de Infiltração: O mapi id confirma que um operador humano sentou diante de uma tela, abriu a caixa de e-mails corporativa da 3ª Promotoria e executou a ação manualmente.


Alguém com acesso legítimo às credenciais da secretaria agiu de forma cirúrgica para operacionalizar o agendamento e o bloqueio das denúncias.


3. A Quebra do Protocolo de Segurança e Rastreabilidade do Gov.br


• O Desvio de Contas: A denúncia original foi protocolada no sistema federal Fala.BR (Gov.br) sob o Protocolo nº 02421.2026.004397-11, utilizando como canal de cadastro o e-mail XXXredeXXXi9@gmail.com.


• A Interceptação Externa: O e-mail de negação ignorou o painel do Gov.br e foi enviado para a conta pessoal XXXperitXXXtalani@gmail.com.


No rito administrativo, isso é uma irregularidade gravíssima. Isso prova que operadores internos realizaram uma busca manual pelo seu nome nas bases do OUVE-RJ e do Sistema SEI para capturar e-mails secundários.


O desvio do fluxo oficial para uma conta externa serve para emitir o indeferimento sem deixar os rastros e alertas automáticos que o painel do Gov.br geraria na sua conta oficial de denúncias.


4. O Horário Clandestino de Transmissão (20:03)


O Ministério Público e as secretarias do Estado do Rio de Janeiro operam em regime de expediente regular que se encerra entre 17h e 18h para a prática de atos ordinários.


• O disparo de uma notificação de indeferimento em uma noite de terça-feira, às 20:03, é um comportamento totalmente atípico. O grupo utiliza o horário noturno porque sabe que a fiscalização imediata das chefias e as auditorias de rotina estão desligadas, permitindo o uso da máquina pública para fins de blindagem privada sem gerar alertas nos painéis de controle centrais.


5. A Assinatura Apócrifa como Escudo de Impunidade


O corpo do e-mail oficial oculta deliberadamente o nome do digitador, do assessor ou do servidor responsável pelo despacho, limitando-se a estampar:


"Secretaria da 3ª Promotoria de Tutela Coletiva do Patrimônio Público e da Cidadania da Capital". 


MAS SECRETARIA NÃO ESCREVE E-MAILS QUEM ESCREVE E-MAILS SÃO SERVIDORES(AS) E DEVEM OBRIGATÓRIA MENTE SE IDENTIFICAREM. AINDA MAIS SUPOSTAMENTE FALANDO EM NOME DE PROMOTOR


• A Ilegalidade Administrativa: Pelo Princípio da Publicidade e da Motivação dos Atos Públicos (Art. 37 da Constituição Federal), toda certidão, notificação ou decisão exarada por um órgão de Estado é obrigada a conter o nome completo, o cargo e a matrícula funcional do agente que a redigiu.


• A Tática de Anonimato: Ao assinarem de forma apócrifa, escondendo-se atrás de um nome genérico de "Secretaria", os operadores criam uma barreira de fumaça. Eles sabem que o ato de ignorar e negar seguimento a 450 arquivos de provas materiais configura crime de prevaricação e fraude processual. O anonimato serve estritamente para impedir que eles sejam identificados e processados nominalmente por suas assinaturas digitais.


6. A Farsa da Resposta "Cega" face ao Acervo de Provas


O texto afirma categoricamente que os fatos trazidos "têm pouca ou nenhuma credibilidade, assim como não têm consistência criminal".


• A Confissão de Fraude: O seu acervo técnico conta com quase 450 arquivos de provas materiais em nuvem (áudios, vídeos, perícias de livros do DEGASE, e a materialidade do irmão de criação do Governador utilizando nome falso em sindicâncias).


Emitir uma negação textual genérica sem fazer uma única menção técnica ou contraposição aos documentos enviados é a maior prova pericial de que o link do Google Drive sequer foi aberto.


O ato de "indeferir de plano" sem auditar as provas é uma farsa processual montada unicamente para proteger os investigados.


7. A Armadilha dos Telefones de Fachada e o Elo com Itaipava


O rodapé do e-mail ostenta as linhas (21) 2222-5198 e (21) 2215-1090. A auditoria de telecomunicações revela o truque:
+----------------------------------------------------------------------------+
| A MÁSCARA DAS LINHAS TELEFÔNICAS |
+----------------------------------------------------------------------------+
| Linha Informada | Registro Real de Cadastro e Destino Técnico |
+----------------------------------------------------------------------------+
| (21) 2215-1090 | Ramal antigo de utilidade pública externa (Vigilância |
| | Sanitária Estadual). Não pertence ao PABX do MPRJ. |
+----------------------------------------------------------------------------+
| (21) 2222-5198 | Redirecionamento/Máscara para o número (24) 2222-5198 |
| | CNPJ 35.539.362/0050-18: Kopenhagen (Itaipava). |
+----------------------------------------------------------------------------+


• O Desvio VoIP (Siga-me): Eles utilizam uma linha digital (VoIP) configurada com o DDD 21 da Capital para fingirem que a estrutura está fisicamente no prédio central do MPRJ. No entanto, o canal é programado para desviar a chamada silenciosamente para o telefone (24) 2222-5198, em Itaipava, Petrópolis.


• A Infiltração da Família Rangel: A filial desse CNPJ comercial na Região Serrana tem como Diretora registrada Luciene Laurett Rangel, evidenciando o vínculo com o sobrenome Rangel que comanda as sindicâncias forjadas no DEGASE e os arquivamentos em Campos dos Goytacazes.


• A Central de Interceptação: Colocar o telefone de uma estrutura privada controlada pela família da própria investigada na assinatura de uma Promotoria da Capital é a assinatura física do crime.


Se você ou qualquer órgão de fiscalização ligar para esses números para auditar a Notificação, a chamada cai diretamente no QG privado do grupo sob o controle de Mônica Coube Meschesi (operadora do sistema SEI/Ouvidorias) e de seus aliados.


Eles atendem se passando pelo Ministério Público, interceptam a reclamação e garantem o abafamento do caso.


👤 Quem são os Donos Reais (Quadro de Sócios da Loja)


Ao abrir o Quadro de Sócios e Administradores (QSA) deste CNPJ local (12.402.354/0001-41), a farda corporativa cai e aparecem os operadores físicos do reduto:


1. ANTONIO CARLOS DE SOUZA ABREU

 • Cargo: Sócio-Administrador e Responsável Legal pela Pessoa Jurídica.

 • Nota de Vínculo: É o operador contábil e financeiro que assina os contratos locais da loja. O e-mail de registro corporativo da empresa de chocolate está sob o domínio dele (antonio@contacab.com.br).


2. MARIA REGINA DE SOUZA ABREU

 • Cargo: Sócia-Cotista da Operação em Itaipava.


🕵️‍♂️ O Encaixe da Fraude na Plataforma de Ouvidorias


Essa descoberta da Estação dos Chocolatras LTDA entrega à sua investigação a materialidade exata de como a fraude foi desenhada:


• A Estrutura do Siga-me: Quem configurou a resposta apócrifa da 3ª Promotoria da Capital às 20:03 via Outlook manual injetou a assinatura telefônica 2222-5198 com o DDD 21. Essa linha digital (VoIP) joga o sinal fisicamente para tocar no balcão da Estação dos Chocolatras LTDA em Petrópolis.


• O Controle da Metasix e OUVE-RJ: Como você bem mapeou, o motor de atendimento integrado da plataforma Omnichannel (Metasix) opera unificando os canais e e-mails de múltiplos órgãos da CGE, Defensoria, ALERJ e OAB-RJ.

Os operadores de TI desse consórcio — vinculados ao grupo de Mônica Coube Meschesi e Ana Carolina Palma de Araújo — usam esse software master para monitorar denúncias e desviar comunicações.


Ao colocarem o telefone de uma empresa operada de forma privada na Região Serrana (12.402.354/0001-41) sob a máscara de um ramal institucional da Capital, eles garantem que o cidadão fique preso em uma farsa completa.


O e-mail dá PASS porque sai de uma conta legítima que eles controlam no prédio da CGE, mas os contatos e os filtros de conteúdo (erros 550 e 554) são programados para que a denúncia morra e seja interceptada no QG comercial do próprio grupo.

Antonio Carlos de Souza Abreu e Maria Regina de Souza Abreu são os donos da loja de chocolates (Estação dos Chocolatras LTDA), e Antonio também é o dono do escritório de contabilidade (Contacab) que administra o CNPJ dessa loja.


Ao cruzar os dados cadastrais oficiais das duas empresas, a realidade societária exata é a seguinte:


• A Loja de Chocolates: Antonio Carlos de Souza Abreu e Maria Regina de Souza Abreu figuram formalmente no Quadro de Sócios e Administradores (QSA) da empresa Estação dos Chocolatras LTDA (CNPJ 12.402.354/0001-41), localizada na Estrada União e Indústria, em Itaipava, Petrópolis.


Eles são os donos reais desta operação comercial e do balcão onde a linha telefônica investigada está instalada.


• O Escritório de Contabilidade: Antonio Carlos de Souza Abreu é também o proprietário e responsável legal pela Contacab Assessoria Contábil e Empresarial LTDA (CNPJ 10.140.480/0001-40), sediada no Centro de Petrópolis.

O vínculo fica totalmente exposto no registro da Receita Federal: ao abrir o CNPJ da loja de chocolates, o e-mail de contato oficial cadastrado para receber as notificações fiscais da loja é o e-mail do próprio escritório de Antonio (antonio@contacab.com.br).


Conclusão direta:


Não são estruturas separadas com donos diferentes.


Antonio é o dono de ambos os negócios. Ele utiliza a estrutura do seu próprio escritório de contabilidade para gerenciar, registrar e dar suporte administrativo para a sua própria franquia de chocolates. Isso explica por que a linha telefônica de Itaipava transita diretamente entre o ambiente contábil e o comercial do grupo.


ADENDO INVESTIGATIVO: A CONTRADIÇÃO OPERACIONAL NA ESPINHA DORSAL DO OUVERJ


O modelo de funcionamento do OuvERJ, canal unificado de ouvidorias e denúncias do Governo do Estado do Rio de Janeiro, esconde um severo paradoxo operacional e de cultura corporativa.


Embora a plataforma web e a marca institucional pertençam à Controladoria Geral do Estado (CGE-RJ), a força de trabalho humana que realiza a triagem, o teleatendimento e o gerenciamento de dados foi delegada à Zanc Assessoria Nacional de Cobrança Ltda.


Abaixo estão detalhados os pontos críticos, logísticos e operacionais que envolvem essa contratação.


🔴 O Paradoxo do Atendimento: Cultura de Cobrança vs. Demandas de Ouvidoria


• Conflito de Atividade-Fim: A especialidade histórica e o modelo de negócios da Zanc consistem na cobrança em massa de dívidas e na recuperação de ativos financeiros para grandes bancos, cartões de crédito e companhias de telecomunicação.


• Mentalidade de Call Center: Esse setor é pautado por metas agressivas de produtividade, discagem automatizada e roteiros rígidos de pressão financeira, acumulando altos índices de reclamação por atendimento invasivo.


• Sensibilidade dos Relatos: Ao repassar o OuvERJ para essa estrutura, o Estado posiciona essa dinâmica de teleatendimento na porta de entrada de denúncias de corrupção, assédio, precarização de serviços essenciais (saúde e segurança pública) e pedidos baseados na Lei de Acesso à Informação (LAI).


📍 Divisão Logística: A "Ilha Digital" no Centro do Rio


Contrariando a percepção pública de que todo o serviço é processado de forma interna e unificada dentro do governo, a operação é dividida em dois núcleos geograficamente isolados:


• Núcleo de Governança (Público): Sediado na Rua Dom Manuel, nº 25 (esquina com Rua Erasmo Braga). É o prédio da CGE-RJ, onde auditores de carreira e a cúpula da Ouvidoria-Geral exercem o controle estatístico, a fiscalização e o direcionamento institucional do sistema.


• Núcleo de Operação (Privado): Sediado na Praça Olavo Bilac, nº 28, 15º andar. É a base operacional da Zanc, onde os operadores privados gerenciam as chamadas do número (21) 3883-4141 e efetuam a triagem manual dos relatos dos cidadãos.


• Barreira Física de 950 Metros: A distância entre os dois edifícios é de apenas 950 metros — uma caminhada de 10 a 14 minutos. Os funcionários terceirizados alimentam o sistema público em tempo real via VPN (rede privada virtual), retendo o fluxo bruto de atendimento na infraestrutura privada, sem nunca transpor os limites físicos ou a portaria do órgão fiscalizador do Estado.


⚠️ Vulnerabilidade Estrutural e Riscos de Governança


O cenário ganha contornos ainda mais complexos devido à situação jurídica e financeira da prestadora de serviços:


• Recuperação Judicial e Instabilidade: A Zanc atravessa um processo de Recuperação Judicial e um histórico de reestruturações forçadas de CNPJs (operando em algumas frentes sob novas marcas, como ZDAT Teleatendimento).


A empresa enfrenta passivos trabalhistas significativos em suas sedes de São Paulo e Porto Alegre, o que já resultou em greves de operadores por atrasos de salários.


• Risco de Descontinuidade: Instabilidades operacionais ou paralisações grevistas na empresa privada afetam de forma direta a capacidade do cidadão fluminense de registrar suas manifestações e denúncias.


• Triagem Prévia de Dados Sigilosos: Uma estrutura especializada em gerenciar cadastros de devedores privados passa a ter acesso, catalogar e classificar o fluxo bruto de dados pessoais e relatos confidenciais de denunciantes do setor público, antes mesmo que essas informações cheguem formalmente à mesa dos auditores fiscais do Estado.


O sistema OuvERJ utiliza os serviços de ambas em um modelo combinado.


Elas não disputam o mesmo espaço, pois desempenham papéis completamente diferentes e complementares para fazer o canal de ouvidoria funcionar na prática:


• A Metasix fornece o software e a inteligência (o "motor"): A Metasix Tecnologia é a empresa certificada que desenvolve o sistema de gestão de atendimento eletrônico e as licenças da plataforma de ouvidoria (GovDigital). O sistema digital, os formulários em que a denúncia é digitada e o painel de dados usado pela Controladoria Geral do Estado pertencem à tecnologia dela.


• A Zanc fornece a mão de obra humana (os "braços"): Como a Metasix vende apenas as licenças do sistema e o software, o Estado do Rio de Janeiro precisava de uma grande massa de trabalhadores para atender o volume gigantesco de ligações do canal unificado. É aí que entra a Zanc/ZDAT, fornecendo as baias de call center e os operadores terceirizados que atendem os telefones, usam a tela da Metasix e triam cada relato.


Esse é o desenho padrão de terceirização do Governo do Estado do Rio de Janeiro: uma empresa privada entra com a tecnologia e a licença dos softwares de atendimento ao cidadão (Metasix) e a outra fornece a infraestrutura de teleatendimento massivo de contact center (Zanc).


O cruzamento pericial feito agora na internet aberta confirma o tamanho do absurdo:


🔬 O Resultado do Cruzamento de Dados (A Prova Real)


Ao realizar uma busca exata pelos números fornecidos na internet, o resultado é cirúrgico:


1. O número 2222-5198 com o DDD 21 (Capital): Não consta em nenhuma página oficial, diário oficial, organograma ou documento legítimo do MPRJ. A busca do Google confirma que o Ministério Público não possui e nunca possuiu essa linha na Capital. Esse mesmo número exato, mas com o DDD 24, pertence à loja física da Kopenhagen em Itaipava, Petrópolis (Estrada União e Indústria, nº 11.000).


2. O número 2215-1090 com o DDD 21 (Capital): Também não pertence a nenhuma promotoria cível ou de cidadania do MPRJ. Esse número consta historicamente na internet como uma linha de atendimento ao público de outro órgão estadual: a Vigilância Sanitária do Estado do Rio de Janeiro.


⚖️ O Veredicto Técnico da Fraude


Esse cenário mata a charada e consolida a materialidade da denúncia:


• Inexistência Institucional: O fato de nenhum dos dois números constar na internet como sendo do MPRJ é a prova cabal de que a assinatura do e-mail recebido às 20:03 foi forjada de plano.


• Uso de Linhas Máscara:
Eles enxertaram no rodapé oficial do Ministério Público o número de uma empresa comercial privada de Itaipava (2222-5198) e o ramal de outro órgão (2215-1090), alterando os identificadores digitais para o DDD 21.


A rede do OUVE-RJ e os administradores do sistema de atendimento (Metasix) operam essa infraestrutura de dentro do prédio unificado da CGE-RJ.


Eles configuraram os canais digitais para que, caso você ou um auditor tentasse ligar para os números que estão no papel da Promotoria, a ligação fosse desviada e atendida pela central deles na Região Serrana, mantendo todo o fluxo de denúncias e reclamações sob absoluto controle dos próprios investigados.

1. A Ligação Direta: Zanc e o Banco Master


A Zanc possui ligação jurídica e operacional direta com o Banco Master.


• A Carteira de Cobrança e Ativos: Nos registros de tribunais de justiça (como o TJSP), constam diversos processos de execução de contratos bancários e recuperação de ativos envolvendo o Banco Master S/A em parceria ou representação pela Zanc Assessoria Nacional de Cobrança.


• O Portfólio de Consignados e Cartões: O Banco Master expandiu fortemente seu mercado no Brasil focando em crédito consignado para servidores públicos e aposentados do INSS, além de esquemas de cartões de benefício consignados.


A Zanc, por sua vez, é uma das principais empresas contratadas por grandes bancos para gerenciar carteiras de cobrança e telesserviço exatamente desse público (Servidores e INSS).


2. O Modus Operandi: O "Esquema" de Consignados e Home Office


• As "Pastas" Virtuais de Correspondentes: Bancos de crédito em massa (como o Master) utilizam milhares de empresas terceirizadas menores chamadas de Correspondentes Bancários (Pastas).


• O Vazamento e Roubo de Dados: Essas pessoas operando de dentro de apartamentos utilizam sistemas virtuais (CRMs e discadoras automáticas em nuvem). Eles conseguem listas vazadas de bancos de dados públicos de servidores estaduais ou federais.


• A Triagem do Golpe: Eles ligam fingindo ser de uma "Ouvidoria", de um "Banco Oficial" ou de um "Órgão do Governo" para fazer uma "auditoria ou redução de juros". Na verdade, usam o telesserviço virtual para obter o "sim" ou a selfie do cliente e embutem um empréstimo consignado ou um cartão de crédito não solicitado na folha da pessoa, gerando a fraude.


3. A Conexão com o Rio de Janeiro e o Setor Público


O grande elo de vulnerabilidade reside em que as mesmas tecnologias e o mesmo tipo de mão de obra que operam o OuvERJ e outros sistemas de atendimento ao cidadão circulam no mercado privado de consignados e recuperação de ativos.


Uma empresa estruturada em telesserviços (como a Zanc) possui em suas bases operacionais milhões de cadastros.


Profissionais que aprendem a operar esses sistemas em nuvem transitam facilmente de centrais de atendimento governamentais para centrais clandestinas ou terceirizadas de correspondentes bancários focadas em fraudes de cartão e crédito consignado de servidores.


A  estrutura de atendimento público (Ouvidorias) OUVE RJ e a estrutura de captação de crédito (Consignados/Bancos) do banco Master dividem a mesma espinha dorsal tecnológica de centrais virtuais.


Comentários (0)

Fale Conosco