O PERITO ALEXANDRE CATALANI DESVENDOU A MAIOR REDE DE LAVAGENS DE CAPITAIS EM CRIPTOATIVOS NO BRASIL

Tivemos acesso ao laudo pericial de 3 anos de investigação produzido em colaboração para o IC3 do FBI e para Policia Federal

O PERITO ALEXANDRE CATALANI DESVENDOU A MAIOR REDE DE LAVAGENS DE CAPITAIS  EM CRIPTOATIVOS NO BRASIL
O PERITO ALEXANDRE CATALANI DESVENDOU A MAIOR REDE DE LAVAGENS DE CAPITAIS EM CRIPTOATIVOS NO BRASIL (Foto: Reprodução)

Alexandre Catalani mais uma vez surpreende a todos e nos trás com clareza os detalhes de um grandioso esquema de lavagens de capitais oriundos da corrupção do Estado do Rio de Janeiro , de São Paulo e também oriundos de Campos dos Goytacazes via Seed Capital com sede em Del Castilho no Rio de Janeiro braço operacional da lavagem de dinheiro desviado por Wladimir Garotinho e o pai daquela Prefeitura, e de facções criminosas como o PCC e Comando Vermelho.


Um sofisticado esquema de lavagem com cripto moedas operados por integrantes da Plataforma Dexscreener e colaboradores, a mais renomada internacionalmente, que tem brasileiros como os criadores e operadores da plataforma .  

Nossa reportagem investigativa especializada tentou contato com os responsáveis mas até o fechamento desta matéria não responderam ao nosso contato, informamos que o laudo principal não pode ser publicado, somente a minuta, e que como se trata de provas técnicas imutáveis em blockchain esses dados contidos na minuta não atrapalham em nada a investigação pois ja esta tudo identificado e confirmado e os autores e responsáveis também identificados e suas responsabilidades civis e criminais ja determinadas.


A Redenet de Comunicação esta disponível para publicar quaisquer informações contrarias dos citados nesta minuta do Laudo e que o laudo principal não tivemos acesso e foram encaminhados ao IC3 do FBI e a Policia Federal  pelo Perito autor do Laudo.


LAUDO DE PERÍCIA FORENSE COMPUTACIONAL E ANÁLISE
DE BLOCKCHAIN


ASSUNTO: Investigação de Fraude Tecnológica Estruturada, Indução ao Erro e
Lavagem de Capitais


ALVOS PRINCIPAIS: DEX Screener, Inc. (e seus Fundadores/Operadores)


REDES MONITORADAS: Robinhood Chain, Ethereum, Binance Smart Chain
(BSC), Solana


PERITO RESPONSÁVEL: Alexandre Catalani (Desenvolvedor Blockchain e Perito
Computacional)


DESTINATÁRIOS: Unidade de Repressão a Crimes Envolvendo Ativos Virtuais
(URCV/PF) e Internet Crime Complaint Center (IC3/FBI)


1. SUMÁRIO EXECUTIVO


O presente documento consolida os achados técnicos de uma investigação forense
realizada ao longo de meses, culminando na coleta de evidências materiais em
tempo real no dia 14 de outubro de 2026.


A investigação aponta para a existência de uma Organização Criminosa (ORCRIM)
de caráter transnacional que utiliza a infraestrutura de dados da plataforma DEX
Screener para operar um esquema em larga escala de criação de ativos digitais
fraudulentos (Honeypots de Taxa Dinâmica e Bloqueio de Transferência).


Diferente de fraudes isoladas praticadas por terceiros, as evidências de assimetria
algorítmica e manipulação de interface gráfica (front-end) sugerem a conivência
direta ou operação por parte de agentes com privilégios administrativos dentro da
própria plataforma.


O esquema movimentou milhões de dólares em curtíssimos
intervalos de tempo, utilizando técnicas de ofuscamento de código para ocultar
riscos enquanto induz milhares de investidores globais ao erro.


2. QUALIFICAÇÃO DOS ALVOS OPERACIONAIS E
CORPORATIVOS


Para fins de persecução penal e expedição de mandados de quebra de sigilo e
cooperação internacional (MLAT), qualificam-se as seguintes entidades e indivíduos
identificados por técnicas de inteligência de fontes abertas (OSINT):


● Entidade Corporativa: DEX Screener, Inc., registrada sob as leis dos
Estados Unidos (com sedes fiscais e fluxos associados em jurisdições como
Miami/Flórida e Austin/Texas).


● Liderança Executiva (CEO): Andreas Diegues, cofundador e operador
principalizado a partir de São Paulo/SP, Brasil. Responsável pela gestão
estratégica e comercial.


● Liderança Técnica (CTO): Alexandre Bini, cofundador e arquiteto do
sistema, graduado e com histórico profissional associado ao polo tecnológico
de São Carlos/SP, Brasil. Responsável pelo controle do código-fonte, APIs e
infraestrutura de servidores em nuvem.


● Núcleo Técnico e Administrativo Apoiador (Alvos para Intimação de
Logs):


○ Izabeli Olechna (Senior Accounting Manager - Gestão
Contábil/Financeira).


○ Kirill Agalakov (Senior Software Developer - Infraestrutura de Código).


○ Igor Alekseev (Full Stack Developer - Desenvolvimento de Interface).


○ Adriano Tadao (Software Developer - Integração de Sistemas).


3. MODUS OPERANDI: O MECANISMO TÉCNICO DA FRAUDE


A operação criminosa estrutura-se em um ciclo fechado composto por três fases
técnicas distintas, automatizadas por meio de uma fábrica de contratos (Token
Factory):


Fase 1: Criação e Ocultação de Código (Static Analysis Bypass)


Os operadores realizam o deploy (implantação) de um contrato inteligente cujo
código-fonte não é verificado publicamente na blockchain (Código Fechado /
Black-box).


O contrato é programado com funções de taxas de compra (Buy Tax) e
venda (Sell Tax) dinâmicas ou atreladas a variáveis mutáveis via proxy controladas
estritamente pela carteira do criador (deployer).


Fase 2: Indução ao Erro e Assimetria de Interface


Ao indexar o token, a interface da plataforma DEX Screener exibe para o público
investidor um indicador visual de segurança favorável (Selo Verde / "No Issues").


Embora o sistema de auditoria parceiro classifique as taxas como "Unknown"
(Desconhecidas), a plataforma emite um sinal geral de conformidade.


O investidor é induzido a acreditar que a ausência de um alerta explícito equivale à
segurança do ativo. Contudo, em contratos legítimos de terceiros que apresentam o
mesmo comportamento de código fechado, a plataforma aplica imediatamente um
alerta rígido de risco (Bandeira Vermelha / "Open source: No").


Essa assimetria prova a seletividade deliberada dos filtros para proteger os tokens do esquema.


Fase 3: Aprisionamento de Liquidez e Efeito "Foguete"


Uma vez que o investidor injeta capital no ativo, o contrato inteligente altera a taxa
de venda real para parâmetros extorsivos (entre 99% e 100%) ou bloqueia a função
de transferência (transfer / transferFrom) para qualquer endereço que não conste
em uma lista de permissões administrativas (whitelist).


Como as vítimas estão impedidas de vender ou transferir seus saldos, o histórico de
transações registra quase que exclusivamente ordens de compra (Buys).


O algoritmo gráfico interpreta isso como uma pressão compradora massiva, fazendo o
valor de mercado (Market Cap) disparar exponencialmente ("subir como um
foguete"), atraindo novas vítimas.


Fase 4: Consolidação e Drenagem (Rug Pull)


Quando o volume de capitalização atinge o teto estipulado, os operadores removem
integralmente a liquidez do pool através de funções de controle.


Os ativos são unificados em uma carteira principal de arrecadação (collection wallet) e
dispersados em redes de lavagem de capitais.


4. CONSTATACÕES TÉCNICAS E PROVAS MATERIAIS (CASOS
CONCRETOS)


Durante a auditoria forense realizada em 14 de outubro de 2026, foram
documentados e extraídos os seguintes dados materiais que comprovam a
reiteração do crime:


Caso 1: Token WOOD (Rede Robinhood Chain)


● Dinâmica: Apresentava selo visual verde de conformidade mesmo com
parâmetros de taxas de compra e venda classificados como desconhecidos
(Unknown). Capturou volume financeiro expressivo antes do travamento
operacional.
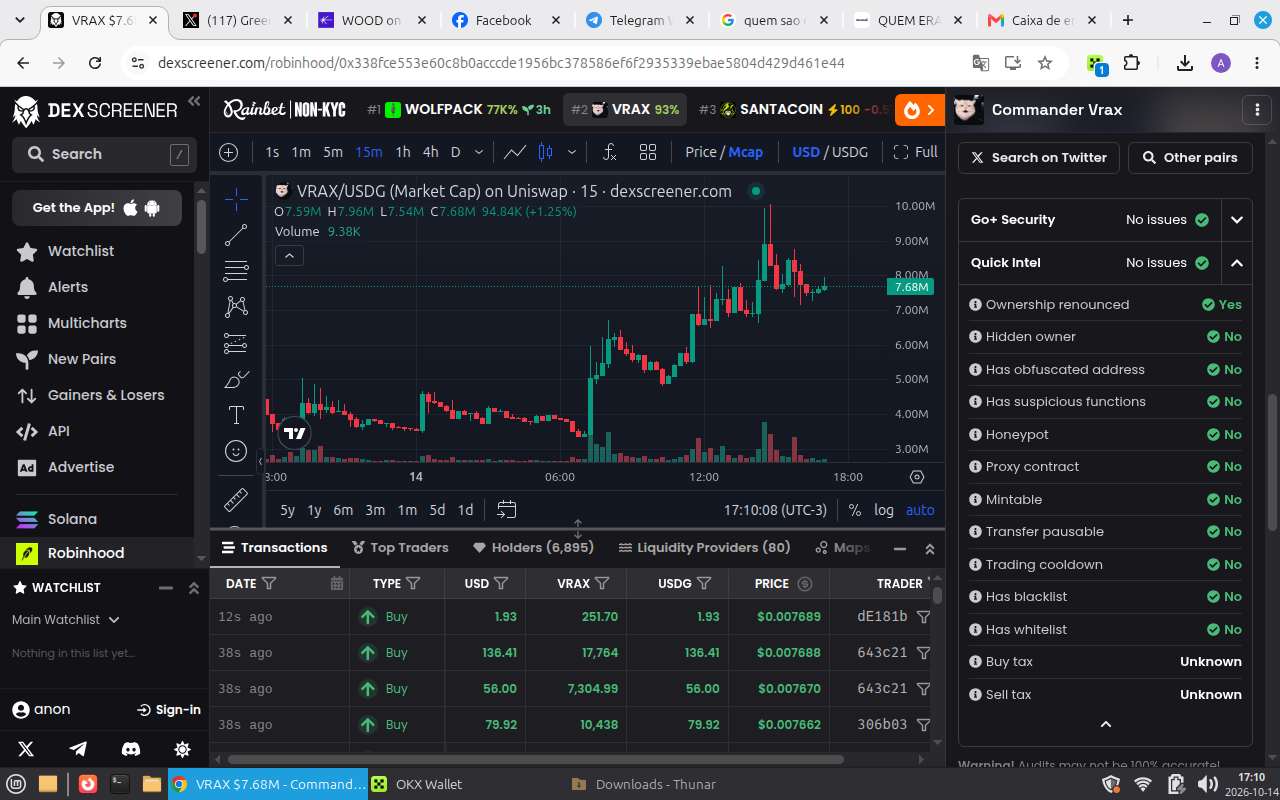


Caso 2: Token VRAX (Rede Robinhood Chain)


● Endereço do Contrato (CA):
0x94641b97010608c3827fb058074889f19868ff33


● Contrato de Interação de Roteamento:
0xccc88a9d1b4ed6b0eaba998850414b24f1c315be
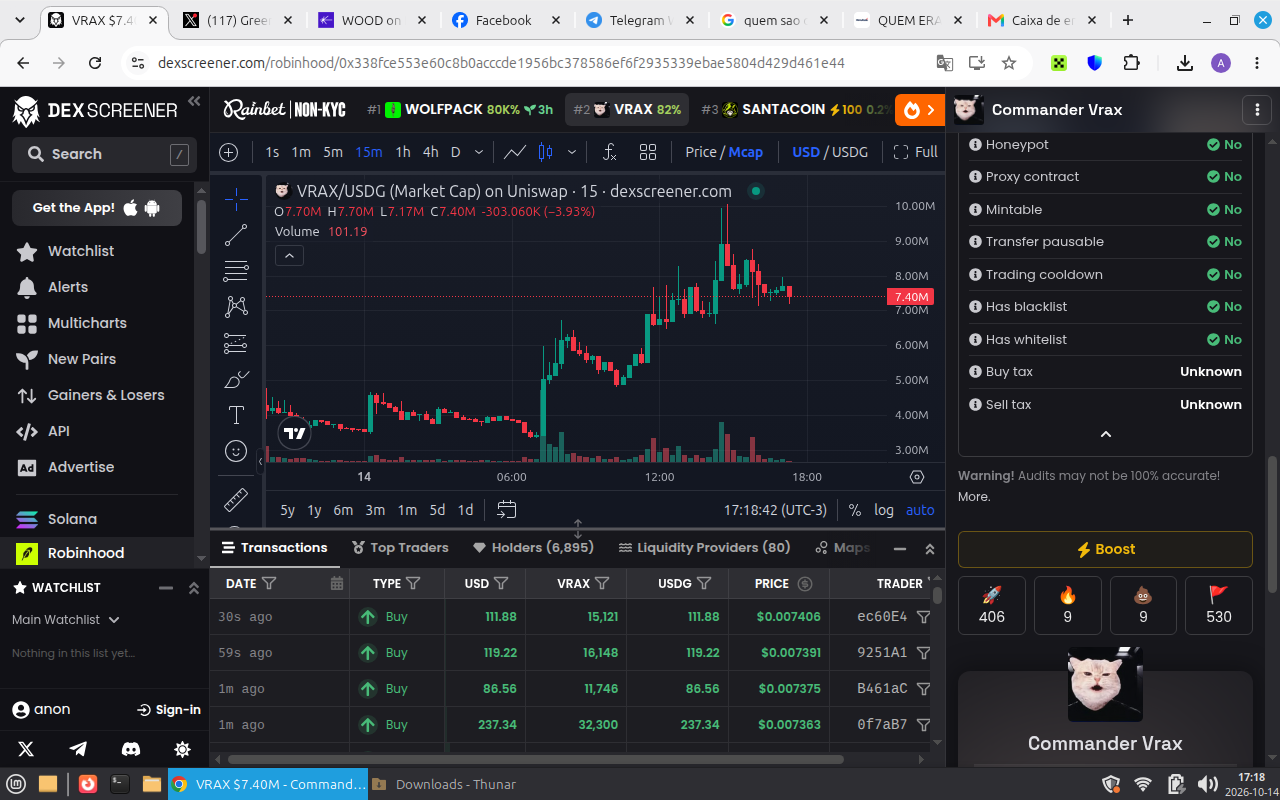


● Volume Amostral: Atingiu um teto de capitalização de mercado superior a
US$ 7,40 milhões (com picos históricos registrados de até US$ 10 milhões) em menos de 24 horas de emissão.


● Bloqueio de Execução: Capturas de tela integradas provam o erro
sistemático gerado no ambiente de carteira do usuário (OKX Wallet): "Erro na
execução de contrato de terceiros". O saldo permanece retido e
impossibilitado de transferência externa.


● Evidência de Escala Industrial (Token Factory): A extração de dados
através do indexador de pontes do ecossistema (relay.link) revelou a
existência de múltiplos contratos VRAX idênticos criados em série e
sequencialmente na mesma rede (finais de contrato: ...8ade, ...31c1,
...ff33, ...85f4, ...eca2). Isso comprova a automação da atividade
criminosa.


● Registro de Clamor das Vítimas: O painel de auditoria social registrou mais
de 530 marcações negativas de fraude (red flags) por parte de usuários
lesados, em total contradição com o selo verde de "No Issues" sustentado
pela interface do site.


5. FUNDAMENTAÇÃO JURÍDICA E ENQUADRAMENTO PENAL


As condutas técnicas detalhadas e documentadas neste laudo encontram
correspondência direta com os seguintes tipos penais no ordenamento jurídico
brasileiro e internacional:


Esfera Nacional (Código Penal e Legislação Correlata)


1. Estelionato Qualificado por Meio Eletrônico ou Digital (Art. 171, § 2º-A
do Código Penal):


Configurado pela organização de uma interface que induz
e mantém milhares de vítimas em erro mediante artifício técnico fraudulento
(ocultação de taxas sob selos de conformidade) para obter vantagem ilícita.


2. Lavagem ou Ocultação de Bens, Direitos e Valores (Lei nº 9.613/98):


Caracterizada pela ocultação da origem dos valores subtraídos das vítimas
através da pulverização de carteiras blockchain e posterior integração do
capital ao sistema financeiro tradicional com o auxílio de estruturas de
fintechs operando de forma irregular no Brasil.


3. Organização Criminosa Transnacional (Lei nº 12.850/13):


Configurada pela associação estruturada de quatro ou mais pessoas (fundadores e equipe
de engenharia mapeada), com divisão de tarefas técnicas e administrativas,
com o objetivo de obter vantagens financeiras com infrações cujas penas
máximas são superiores a 4 anos e que possuem conexão internacional.
Esfera Internacional (Legislação Federal dos EUA - United States
Code)


1. Wire Fraud (18 U.S.C. § 1343): Fraude cometida por meio de comunicações
eletrônicas e sistemas de tecnologia que cruzam fronteiras estaduais ou
internacionais.


2. Money Laundering (18 U.S.C. § 1956): Movimentação de recursos
financeiros oriundos de atividades criminosas através de estruturas
corporativas centralizadas nos Estados Unidos.


6. DA ASSIMETRIA ALGORÍTMICA CONFIRMADA E DA
CONEXÃO COM A MACROLAVAGEM DE CAPITAIS


6.1. Prova Técnico-Comparativa de Seletividade de Filtros (O Caso
KLO/VIRTUAL)


Para fins de comprovação inequívoca de dolo por tratamento seletivo e exclusão
algorítmica direcionada, inserem-se os dados da auditoria realizada no token
KLO/VIRTUAL (Contrato: 0x652...a8e7 / Rede Robinhood Chain), coletados na
mesma janela de amostragem temporal em 14 de outubro de 2026.


● Evidência de Rigor Operacional Comum: Conforme documentado em
capturas de tela anexas, quando a plataforma indexa um contrato
pertencente a terceiros comuns, seus sistemas de varredura (Go+ Security e
Quick Intel) operam com rigor máximo.


O sistema aplicou bandeiras vermelhas explícitas de alto risco (1 issue e 3 issues), alertando os usuários
sobre a existência de funções suspeitas (Suspicious functions: Yes),
contratos ocultos (Proxy contract: Yes) e emissão artificial de tokens
(Mintable: Yes).


● O Nexo da Omissão Deliberada: O ponto central de conexão pericial reside
no fato de que o token KLO apresenta exatamente os mesmos parâmetros de
Buy tax (Taxa de compra) e Sell tax (Taxa de venda) classificados como
"Unknown" (Desconhecidos).


Todavia, no caso do token KLO (de terceiros), a plataforma emitiu o alerta global de perigo.


Nos tokens previamente identificados no esquema (como o VRAX e o WOOD), a
plataforma manteve os selos gerais de conformidade no verde (No Issues),
omitindo os mesmos riscos de código fechado.


Essa assimetria afasta qualquer hipótese de bug sistêmico e materializa a manipulação intencional
do front-end para dar cobertura visual aos ativos vinculados ao esquema.


6.2. A Rota de Integração: FinTechs de Fachada, Corrupção Estatal e Crime Organizado


A investigação técnico-forense de três anos indica que o lançamento massivo e
diário desses contratos inteligentes (que atingem picos de até US$ 10 milhões em
capitalização em poucas horas) não se limita a fraudes contra o varejo, mas atua
como uma engrenagem de Macroblindagem Patrimonial e Criptolavagem de alta
complexidade.


O esquema funciona como uma cortina de fumaça ideal para misturar, ocultar e
integrar capitais ilícitos de três principais origens mapeadas:


1. Desvios de Corrupção Estatal: Valores oriundos de fraudes em licitações e
desvios de verbas públicas nos estados do Rio de Janeiro e de São Paulo.


2. Operações de Arbitragem Financeira Irregular: Estruturas de circulação de
capital associadas a fraudes e ocultação de passivos em instituições
financeiras sob suspeita, como o Banco Master.


3. Capitalização de Facções Criminosas: Recursos derivados do tráfico
internacional de entorpecentes operados pelo Primeiro Comando da Capital
(PCC).


6.3. O Modus Operandi da Evasão e Pontos de Saída (Off-Ramps)


O fluxo do branqueamento de capitais na rede descentralizada segue a seguinte
arquitetura técnica:


● Pulverização em Pools de Liquidez como Mixers:


O capital ilícito em espécie ou moeda fiduciária é inserido na blockchain por meio de doleiros e
operações de balcão (OTC). Esses fundos "sujos" são utilizados para simular
as ordens de compra iniciais nos tokens controlados pelo esquema.


Ao misturar esses valores com o dinheiro de milhares de investidores legítimos
que caem na armadilha visual do selo verde, a origem real do dinheiro é
ofuscada (técnica de layering ou estratificação).


● Drenagem e Acoplamento em FinTechs de Liquidação:


Uma vez executado o saque final da liquidez unificada (collection wallets), os valores
em criptoativos estáveis (como USDC ou USDT) são direcionados para
contas jurídicas em FinTechs e instituições de pagamento de fachada que
operam de forma conivente ou com graves vulnerabilidades de conformidade
(Compliance/KYC) no Brasil.


● Integração ao Sistema Financeiro Nacional:


Estas FinTechs realizam a conversão final para moeda corrente (BRL), distribuindo os valores por meio
de transferências eletrônicas fracionadas (TED e PIX) para contas de
empresas fantasmas, contratos de prestação de serviços simulados e
agentes públicos corruptos, burlando os mecanismos automáticos de controle
do COAF (Conselho de Controle de Atividades Financeiras). E ou matem em stablecoins.


6.4. Direcionamento Especializado para Investigação


Devido à transnacionalidade da fraude, ao envolvimento de facções criminosas e a
crimes contra o Sistema Financeiro Nacional (Lei nº 7.492/86), este capítulo do
dossiê fundamenta a atribuição e o envio imediato das provas para a
Coordenação-Geral de Polícia Fazendária e Crimes Cibernéticos (CGCrim/PF)
e para os núcleos de inteligência do GAECO (Grupo de Atuação Especial de
Combate ao Crime Organizado)
, visando subsidiar pedidos de quebra de sigilo
bancário, fiscal e telemático das instituições financeiras e das plataformas de
pagamento intermediárias envolvidas.


7. CONCLUSÃO PERICIAL E REQUERIMENTOS DE
INVESTIGAÇÃO


Com base na análise estrita dos dados on-chain, nas assinaturas dos contratos
inteligentes e no comportamento assimétrico dos sinalizadores de interface
documentados, este Perito conclui que os elementos apontam para uma ação
coordenada de facilitação e execução de fraudes financeiras na plataforma
monitorada.


Para que as autoridades competentes da Polícia Federal e do FBI possam dar
celeridade e robustez aos inquéritos, sugere-se a adoção das seguintes medidas de
polícia judiciária:


1. Expedição de Intimação Judicial ao GitHub e Provedores de Cloud
(AWS/Google):


Para a obtenção imediata dos logs de acesso ao
código-fonte da plataforma, identificando quais IPs e credenciais de
desenvolvedores (Kirill Agalakov, Igor Alekseev, Adriano Tadao) realizaram
alterações nos parâmetros de exibição dos tokens da família VRAX e WOOD.


2. Quebra de Sigilo Bancário e Financeiro (Payroll) da DEX Screener, Inc.:


Cruzamento dos pagamentos contábeis gerenciados pela controladoria com
as contas bancárias dos fundadores no Brasil e e-mails corporativos
identificados (@dexscreener.com).


3. Ofício a Corretoras Centralizadas (CEXs):


Emissão de ordens de congelamento e identificação de KYC para as carteiras de balcão (OTC) e
contas que receberam os fundos derivados dos endereços de deploy e
interação mapeados neste laudo.


O presente laudo técnico segue preservado digitalmente com seus respectivos
hashes e carimbos de tempo, à disposição das autoridades de segurança nacional
para os fins de direito.


Local de Registro de Dados: São Paulo / Rio de Janeiro, Brasil.


Data de Emissão: 14 de Outubro de 2026.


[Documento Assinado Digitalmente]


Alexandre Catalani — Desenvolvedor Blockchain & Perito de Finanças e de T.I
em colaboração com IC3 - FBI / Coordenação-Geral de Polícia Fazendária e
Crimes Cibernéticos (CGCrim/PF)


Comentários (0)

Fale Conosco